Numérique & Innovation
Cyberattaque sur le froid connecté: magasins touchés, BTP alerté
Des équipements frigorifiques piratés ont perturbé la chaîne du froid. Un industriel lance un plan d’urgence et conseille les artisans pour sécuriser les sites.
- Publié
- N° 12/10
- Rubrique
- Numérique & Innovation
- Lectures
- 109
- Source
- Batiactu
109 lectures
Cyberattaque sur des équipements frigorifiques: les magasins touchés, un industriel monte au créneau
Un incident cyber d’ampleur a ciblé des équipements frigorifiques connectés dans de nombreuses grandes surfaces. Plusieurs centaines d’armoires réfrigérées et groupes froid auraient été perturbés en quelques heures, avec des consignes de température modifiées et des alarmes en cascade.
Face à cet épisode, un industriel du froid commercial a réagi publiquement. Il a déclenché un plan de réponse d’urgence et publié des recommandations à l’attention des artisans frigoristes, intégrateurs GTB/GTC et entreprises du BTP. Objectif: contenir l’attaque, rétablir la chaîne du froid et renforcer durablement la cybersécurité des installations.
Ce qui s’est passé: quand le froid connecté devient une cible
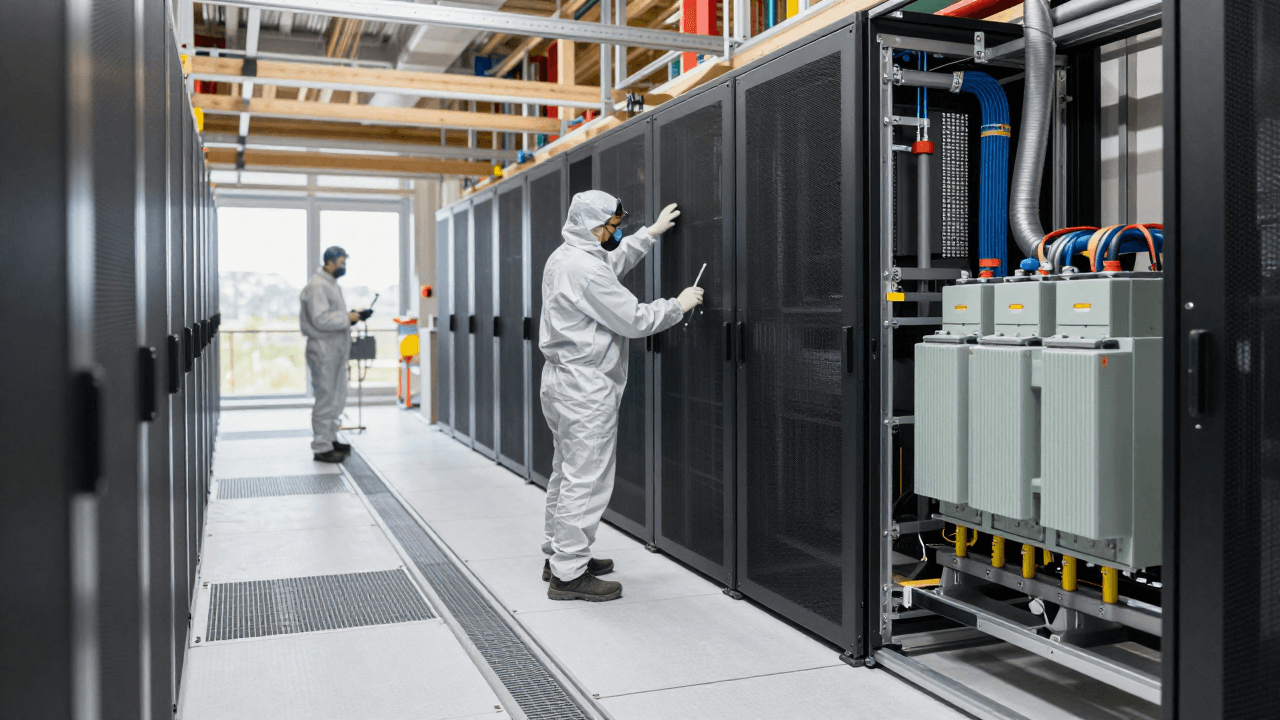
Les équipements frigorifiques modernes sont pilotés par des automates, sondes et passerelles IoT. Ils échangent des données via la GTB, des VPN ou des services cloud. Dans l’incident signalé, des attaquants auraient profité d’identifiants par défaut encore actifs et d’un accès distant insuffisamment cloisonné pour déployer un script malveillant.
Conséquences immédiates: modification des seuils, arrêts intempestifs, régulations en mode dégradé. Certaines installations sont passées en consigne de sécurité, entraînant une hausse de la consommation électrique et des pertes potentielles de produits. Aucune atteinte physique n’est évoquée, mais l’impact opérationnel et financier est réel.
Les premiers indices laissent penser à une campagne opportuniste ciblant des protocoles d’administration non durcis. Des services exposés, des firmwares non à jour et des mots de passe faibles auraient facilité l’intrusion. Le scénario type: balayage d’adresses, exploitation d’un accès, mouvements latéraux, puis altération des paramètres de régulation.
Réaction d’un industriel: correctifs immédiats et plan de confinement
Un acteur français du froid commercial a annoncé le déploiement de mises à jour logicielles pour plusieurs gammes de contrôleurs. L’industriel recommande de réinitialiser les identifiants usine, d’activer l’authentification multifacteur sur les portails, et de limiter l’accès distant aux seules adresses IP autorisées. Des équipes d’astreinte 24/7 ont été mobilisées pour assister les mainteneurs.
Pour sécuriser l’exploitation, le fabricant invite à basculer temporairement en pilotage local sur les sites à risque. Il recommande un contrôle systématique des points de consigne, une vérification des sondes critiques, et la mise en place d’une surveillance renforcée des alarmes. Un guide pas-à-pas a été transmis aux réseaux de maintenance pour éviter tout arrêt prolongé.
- Mise à jour firmware des contrôleurs et passerelles avec signatures vérifiées.
- Rotation des mots de passe et des certificats, désactivation des comptes par défaut.
- Cloisonnement réseau via VLAN dédiés OT et filtrage des flux (listes blanches).
- Désactivation temporaire des services d’accès non indispensables (Telnet, HTTP, SNMP v1/v2c).
- Supervision renforcée des journaux et alertes (SIEM ou équivalent) pour repérer toute anomalie.
- Restauration des configurations d’usine validées si corruption ou altération suspecte.
L’industriel rappelle que la continuité de la chaîne du froid prime. Il conseille de privilégier des profils de régulation conservateurs le temps des audits. Et d’organiser une présence technique sur site pour les commerces les plus exposés, notamment en période de forte affluence.
Impacts métiers: obligations, risques et responsabilités
Pour les artisans frigoristes, intégrateurs CVC et électriciens, l’incident souligne l’enjeu de la cybersécurité OT. Le risque ne se limite plus à l’IT du siège, il touche le terrain. La disponibilité des équipements et la conformité HACCP sont en jeu. En cas de rupture de la chaîne du froid, les conséquences contractuelles et assurantielles peuvent être lourdes.
Les donneurs d’ordre exigent désormais des preuves de durcissement: inventaire des actifs, correctifs appliqués, procédures d’accès. Les référentiels de bonnes pratiques publiés par les autorités et l’écosystème cyber incitent à intégrer la sécurité dès la conception. Certaines enseignes seront par ailleurs concernées par des obligations renforcées à mesure que les textes européens sur la résilience numérique se déploient.
Côté marchés, le sujet doit apparaître dans les CCTP, DOE et plans de maintenance. Il est recommandé de contractualiser la gestion des mises à jour, la traçabilité des interventions et les modalités d’accès distant. Sans oublier la formation des techniciens à la cybersécurité des systèmes industriels.
- Intégrer au CCTP: exigences de segmentation, journalisation, chiffrement, MFA.
- Prévoir dans le DOE: mots de passe remis à jour, schémas réseau, versions firmware, SBOM.
- Clauses MCO: calendrier de patchs, tests de restauration, seuils d’alerte.
- Accès distant: bastion d’administration, VPN avec MFA, enregistrements des sessions.
- Plan de réponse: rôles, contacts, procédures d’isolement et d’escalade.
- Assurance cyber: périmètre, exclusions, notifications, assistance 24/7.
Plan d’action en 7 jours pour sécuriser un parc frigorifique
Pas de temps à perdre. Voici une feuille de route pragmatique pour les installateurs et exploitants, applicable aux vitrines réfrigérées, chambres froides et centrales de production.
- Jours 1-2 – Cartographier: recenser tous les équipements, versions, adresses IP, accès ouverts. Identifier les flux OT/IT. Prioriser les actifs critiques (zones sensibles, produits à forte valeur, sites isolés).
- Jour 3 – Corriger: appliquer les firmwares disponibles. Changer tous les identifiants par défaut. Supprimer les comptes orphelins. Désactiver les services non utilisés (HTTP au profit de HTTPS, SNMPv3 uniquement).
- Jour 4 – Segmenter: isoler le réseau OT via VLAN dédiés. Mettre en place des ACL strictes. Interdire les accès inter-sites non nécessaires. Protéger les automates par des firewalls industriels.
- Jour 5 – Superviser: activer la journalisation. Envoyer les logs vers une plateforme centralisée. Définir des seuils d’alerte (variation anormale de consigne, redémarrages répétés, connexions hors horaires).
- Jour 6 – Sauvegarder: réaliser des sauvegardes chiffrées des configurations validées. Tester une procédure de restauration à blanc. Documenter la marche à suivre pour un retour à l’état nominal.
- Jour 7 – Tester: mener un exercice de crise. Simuler une perte de connectivité et un changement de consigne malveillant. Mesurer les délais de détection, d’isolement et de correction.
En parallèle, communiquez avec les équipes magasin. Expliquez les consignes temporaires et les priorités de rétablissement. Assurez une relève humaine pour la surveillance des températures durant la phase de durcissement.
Choisir des équipements et contrats plus résilients
La résilience commence à l’achat. Privilégiez des matériels “secure by design” avec mises à jour signées, gestion de certificats, durcissement SNMPv3, et prise en charge de protocoles chiffrés. Vérifiez la disponibilité d’un support long terme et d’un bulletin de sécurité régulier.
La documentation doit inclure un SBOM (liste des composants logiciels), un guide de durcissement et un cycle de correctifs clair. Côté GTB, préférez des intégrations via API sécurisées, cloisonnées, et réversibles pour éviter tout verrouillage fournisseur.
Dans les contrats, ajoutez des SLA orientés sécurité: délais de correction, fenêtres de maintenance, RTO/RPO. Exigez la journalisation par défaut, l’authentification forte et la compatibilité avec un bastion. Planifiez des tests d’intrusion annuels sur un environnement représentatif, avec correctifs obligatoires.
- Critères techniques: mises à jour OTA signées, chiffrement de bout en bout, support MFA.
- Opérabilité: mode local dégradé fiable, import/export de configuration, rollback sécurisé.
- Supervision: métriques normalisées, intégration SIEM, alertes temps réel.
- Contrats: clauses de sécurité, audits, pénalités en cas de non-conformité.
Conclusion: transformer le risque en avantage concurrentiel
Cette cyberattaque rappelle que les équipements frigorifiques, comme l’ensemble des systèmes techniques du bâtiment, sont des cibles. Elle illustre la convergence entre maintenance, GTB et cybersécurité. Les artisans et entreprises du BTP ont un rôle clé: durcir, superviser, documenter.
En mettant en place une hygiène cyber robuste, vous protégez la chaîne du froid, évitez des pertes et gagnez en fiabilité. Saisissez l’occasion pour intégrer la cybersécurité dans vos offres. Formez les équipes, adaptez vos CCTP, et exigez des fabricants des dispositifs secure by design. Vous transformerez une menace en avantage compétitif durable.
Source · Batiactu